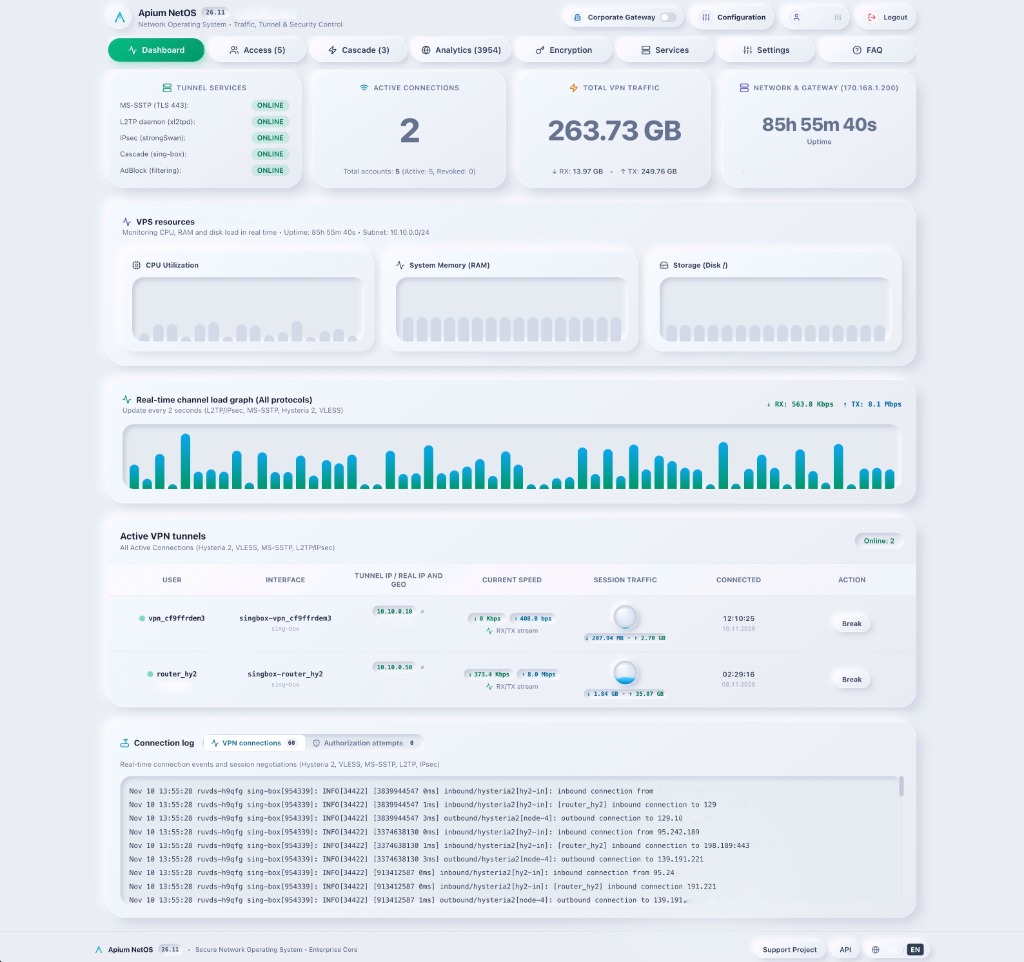
1. Deux modes de fonctionnement de plateforme totalement isolés
Contrairement aux panneaux grand public qui mélangent tous les utilisateurs et règles dans une seule table de base de données, Apium Cloud OS sépare proprement deux modes d'exploitation architecturaux sur le nœud :
- Mode Cascade VPN : conçu pour l'entrée multi-protocoles à haut débit (VLESS Reality, Hysteria 2, Windows SSTP, L2TP/IPsec) -> lissage de trafic noyau (HTB/TBF) & profils de groupe
nftables(Basic,Restricted,Paranoid) -> équilibrage Upstream Relay multi-sauts sur Hysteria 2 et VLESS. - Mode Corporate Gateway & Site-to-Site : utilise une base de données indépendante, des tables isolées d'utilisateurs/rôles/quotas/audit, des configurations dédiées
sing-box,strongSwan,SSTP/L2TPetnftables, des certificats X.509 CA, une authentification AD/RADIUS (AAA), l'allocation d'IP de sous-réseau d'entreprise (ex.10.20.0.0/24), des ACL de segments (DEV/ERP/DB) et l'export d'événements SIEM / Prometheus.
2. Quatre modes de routage en cascade (sans couper les sessions actives)
Chaque groupe d'utilisateurs ou palier d'abonnement peut exécuter sa propre politique de routage indépendamment, et le changement de politique prend effet sans redémarrer les connexions clientes actives :
Modes de routage Apium Cloud OS
Moteur de cascadeComment le trafic circule de la passerelle d'entrée vers les nœuds de sortie selon les différents besoins de charge de travail.
| Mode | Mécanisme | Garantie clé | Cas d'usage principal |
|---|---|---|---|
| Direct (Zero Hop) | Sortie NAT / MASQUERADE locale directement depuis le nœud d'entrée | Latence minimale possible | Passerelles mono-région & liens directs à faible latence |
| Auto-Failover (15s) | Sondage continu du RTT et de l'accessibilité toutes les 15 secondes | Disponibilité 99,99 % ; bascule instantanée sur nœud de secours | Canaux critiques où des coupures FAI/amont surviennent |
| Load Balance | Distribution de sessions uniforme (Even) ou pondérée par priorité (Priority) sur les nœuds de sortie | Mise à l'échelle horizontale bande passante & CPU | Flottes à forte concurrence & redondance multi-sorties |
| Selected Node | Ancrage géographique strict (geo-pinning) d'un groupe ou palier sur un serveur de sortie précis | IP de sortie dédiée prévisible | Banque, passerelles de paiement, streaming & listes blanches IP |
3. Split Tunneling : clients proxy vs tunnels OS natifs & routeurs
Le split tunneling dans Apium Cloud OS fonctionne à deux couches distinctes selon le type de client :
- Split Tunneling applicatif (VLESS Reality / Hysteria 2) : les règles de routage basées sur les domaines,
geosite,geoipet CIDR envoient le trafic local/de confiance directement tout en encapsulant uniquement les destinations cibles ou en cascadant les flux sensibles via les Upstream Relays. - Split Tunneling L3 / Sous-réseau (Windows SSTP & L2TP/IPsec routeur) : en mode Corporate Gateway, les employés distants et les routeurs de succursales (MikroTik, Keenetic) reçoivent des routes ciblées vers les sous-réseaux d'entreprise (
10.20.0.0/24) et des IP statiques — gardant le trafic Internet général hors du hub d'entreprise tout en appliquant des ACL de segment strictes pour l'accès interneDEV/ERP/DB. - Comptabilisation unifiée & QoS noyau : qu'un utilisateur se connecte via VLESS, Hysteria 2, SSTP ou L2TP, tous les octets s'agrègent dans un profil utilisateur unique avec terminaison automatique de session sur quota/expiration et plafonds de bande passante HTB/TBF par groupe.
4. En quoi cela diffère de 3X-UI, Marzban, Hiddify, Remnawave & S-UI
Cascadage & Routage : Apium Cloud OS vs autres plateformes
Comparaison approfondiePourquoi des outbounds JSON bruts dans des panneaux proxy n'équivalent pas à une architecture d'entreprise de cascade et de split tunneling.
| Capacité | 3X-UI / Marzban / Remnawave | Hiddify / S-UI / Marzneshin | Apium Cloud OS |
|---|---|---|---|
| Cascade amont multi-sauts | ◐ Outbound JSON Xray manuel | ◐ sing-box manuel / liste de nœuds | ✓ UI & API Relay Hy2/VLESS natives |
| Sondage Auto-Failover 15s | ✕ Pas de failover RTT intégré | ✕ Côté client / manuel | ✓ Failover santé côté serveur 15s |
| Changement de mode à chaud par groupe | ✕ Rechargement cœur / config globale | ✕ Rechargement du cœur requis | ✓ Direct / Failover / LB / Geo Pin en direct |
| Isolation Mode Corporate | ✕ BDD & config uniques partagées | ✕ Pas de mode corporate | ✓ BDD, CA, RADIUS & ACL séparés |
| Shaper noyau & Pare-feu | ✕ Quota d'octets uniquement | ✕ Quota d'octets uniquement | ✓ HTB/TBF Mbit/s + nftables 3 niveaux |
Ce que les autres panneaux exigent manuellement
- Écrire à la main les JSON de routage outbound Xray/sing-box et redémarrer les cœurs à chaque modification.
- Écrire des scripts cron/bash personnalisés pour détecter les nœuds VPS amont morts et réécrire les configs.
- Configurer manuellement strongSwan, accel-ppp, RADIUS et nftables pour les routeurs et sous-réseaux d'entreprise.
Ce qu'Apium Cloud OS offre prêt à l'emploi
- Basculement sans coupure par groupe entre Direct, Auto-Failover (15s), Load Balance (Even/Priority) et Selected Node.
- Isolation complète entre Cascade VPN et Corporate Gateway (BDD séparée, CA, ACL, SIEM/Prometheus).
- Comptabilisation unifiée du trafic, lissage HTB/TBF et split tunneling sur l'ensemble des 4 protocoles.
5. Schéma d'architecture : Cascade & Failover
Le schéma ci-dessous illustre comment les appareils clients, le serveur d'entrée Apium Cloud OS et les nœuds de sortie distribués dans plusieurs pays interagissent en temps réel :
Fonctionnement détaillé
- 1. Point d'entrée unique pour tous les clients : les PC Windows (SSTP natif), les routeurs matériels (MikroTik/Keenetic via L2TP/IPsec) et les applications mobiles/bureau (VLESS Reality / Hysteria 2) se connectent à une seule IP/domaine stable de serveur d'entrée Apium Cloud OS.
- 2. Application noyau & politique de groupe : avant de transférer tout paquet, le serveur d'entrée applique les règles
nftablesdu groupe, les plafonds de bande passantetcHTB/TBF et le suivi des quotas. - 3. Sondage continu 15s & exécution du mode : toutes les 15 secondes, Apium sonde le RTT et l'accessibilité de tous les nœuds pays amont (ex. NL, DE, FI). En Auto-Failover, si NL se dégrade ou tombe, le trafic bascule de manière transparente vers DE ou FI. En Load Balance, les sessions se répartissent entre les nœuds (Even ou Priority). En Selected Node, un groupe reste ancré à un pays précis, tandis que Direct sort localement via NAT.
Avantages clés
- Zéro reconfiguration client : changer de pays de sortie ou récupérer d'un VPS étranger hors service s'opère de manière transparente sur le serveur sans toucher aux appareils clients ni aux routeurs.
- Montée en gamme protocolaire sur les sauts : même les routeurs L2TP/IPsec classiques ou les sessions Windows SSTP sans client sont encapsulés sur des liens amont chiffrés
Hysteria 2/VLESSentre pays. - Isolation par groupe sans coupure : différents services ou paliers d'abonnement sur le même serveur Apium peuvent utiliser simultanément différents pays et modes de basculement sans couper les sessions actives.