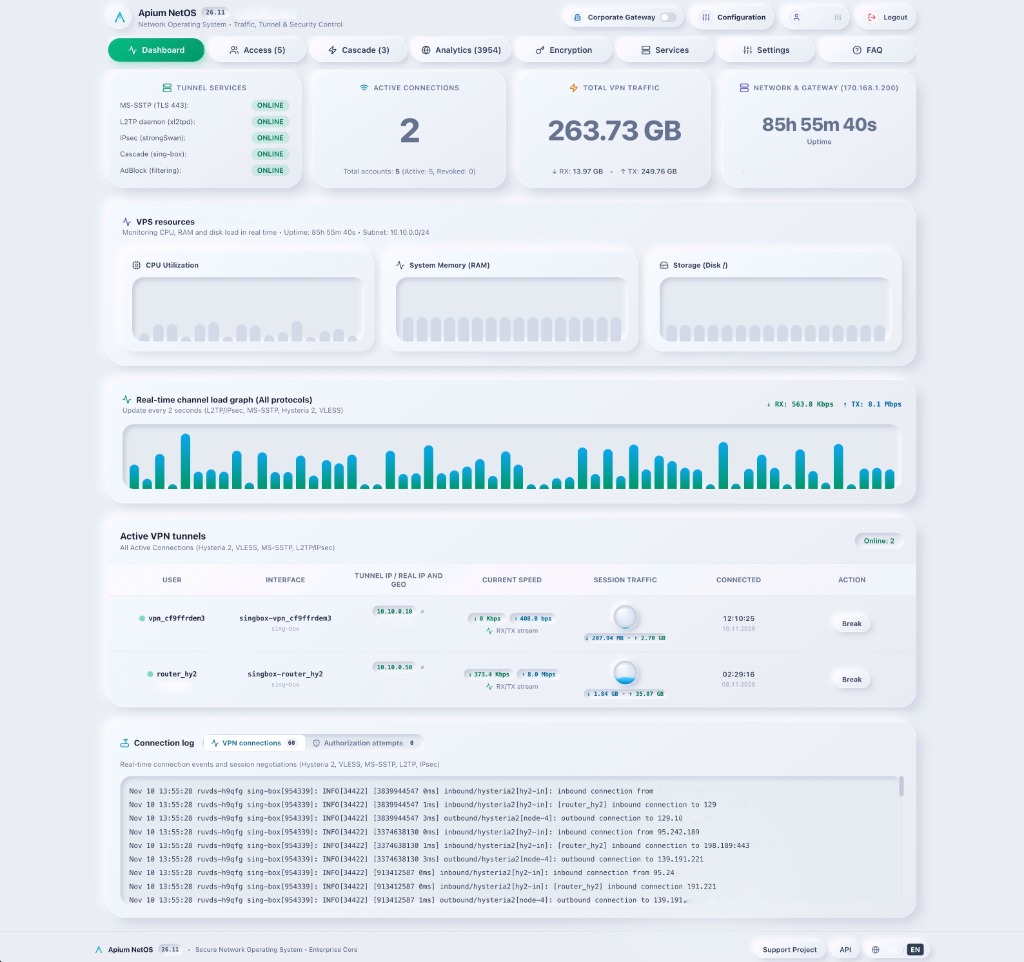
1. Dos Modos de Operación de Plataforma Completamente Aislados
A diferencia de los paneles de consumo que mezclan todos los usuarios y reglas en una sola tabla de base de datos, Apium Cloud OS separa limpiamente dos modos de operación arquitectónicos en el nodo:
- Modo Cascade VPN: Diseñado para ingreso multiprotocolo de alto rendimiento (VLESS Reality, Hysteria 2, Windows SSTP, L2TP/IPsec) -> control de tráfico en kernel (HTB/TBF) y perfiles
nftablespor grupo (Basic,Restricted,Paranoid) -> balanceo Upstream Relay multisalto sobre Hysteria 2 y VLESS. - Modo Corporate Gateway & Site-to-Site: Utiliza una base de datos independiente, tablas aisladas de usuarios/roles/cuotas/auditoría, configuraciones dedicadas de
sing-box,strongSwan,SSTP/L2TPynftables, certificados CA X.509, autenticación AD/RADIUS (AAA), asignación de IP en subred corporativa (p. ej.10.20.0.0/24), ACLs de segmento (DEV/ERP/DB) y exportación de eventos SIEM / Prometheus.
2. Cuatro Modos de Enrutamiento en Cascada (Sin Cortar Sesiones Activas)
Cada grupo de usuarios o nivel de suscripción puede ejecutar su propia política de enrutamiento de forma independiente, y el cambio de políticas surte efecto sin reiniciar las conexiones activas de los clientes:
Modos de Enrutamiento de Apium Cloud OS
Motor de CascadaCómo fluye el tráfico desde la puerta de enlace de entrada hasta los nodos de salida según distintos requisitos de carga.
| Modo | Mecanismo | Garantía Clave | Caso de Uso Principal |
|---|---|---|---|
| Direct (Zero Hop) | Salida local NAT / MASQUERADE directamente desde el nodo de entrada | Mínima latencia posible | Puertas de enlace de una sola región y enlaces directos de baja latencia |
| Auto-Failover (15s) | Sondeo continuo de RTT y accesibilidad cada 15 segundos | 99.99% uptime; cambio instantáneo al nodo de respaldo | Canales críticos donde ocurren caídas de ISP/upstream |
| Load Balance | Distribución de sesiones equitativa (Even) o por prioridad entre nodos de salida | Escalado horizontal de ancho de banda y CPU | Flotas de alta concurrencia y redundancia multisalida |
| Selected Node | Fijación geográfica estricta de un grupo o nivel a un servidor de salida específico | IP de salida dedicada y predecible | Banca, pasarelas de pago, streaming y listas blancas de IP |
3. Split Tunneling: Clientes Proxy vs Túneles Nativos de SO y Routers
El split tunneling en Apium Cloud OS funciona en dos capas distintas según el tipo de cliente:
- Split Tunneling a Nivel de App (VLESS Reality / Hysteria 2): Reglas de enrutamiento basadas en dominio,
geosite,geoipy CIDR envían el tráfico local/de confianza de forma directa mientras encapsulan solo los destinos objetivo o envían en cascada flujos sensibles a través de Upstream Relays. - Split Tunneling L3 / Subred (Windows SSTP y L2TP/IPsec para Routers): En modo Corporate Gateway, los empleados remotos y routers de sucursales (MikroTik, Keenetic) reciben rutas dirigidas de subredes corporativas (
10.20.0.0/24) e IPs estáticas—manteniendo el tráfico general de internet fuera del hub corporativo mientras se aplican ACLs estrictas de segmento para acceso interno aDEV/ERP/DB. - Contabilidad Unificada y QoS en Kernel: Sin importar si un usuario se conecta vía VLESS, Hysteria 2, SSTP o L2TP, todos los bytes se agregan en un único perfil de usuario con terminación automática de sesión por cuota/expiración y límites de ancho de banda HTB/TBF por grupo.
4. Cómo Difiere Esto de 3X-UI, Marzban, Hiddify, Remnawave y S-UI
Cascada y Enrutamiento: Apium Cloud OS vs Otras Plataformas
Comparativa ProfundaPor qué los outbounds JSON crudos en paneles proxy no equivalen a una arquitectura empresarial de cascada y split tunneling.
| Capacidad | 3X-UI / Marzban / Remnawave | Hiddify / S-UI / Marzneshin | Apium Cloud OS |
|---|---|---|---|
| Cascada Upstream Multisalto | ◐ Outbound JSON Xray manual | ◐ sing-box manual / lista de nodos | ✓ UI + API Relay Hy2/VLESS nativa |
| Sondeo Auto-Failover 15s | ✕ Sin failover RTT integrado | ✕ Lado cliente / manual | ✓ Failover de Salud 15s en servidor |
| Cambio de Modo en Vivo por Grupo | ✕ Recarga de núcleo / config global | ✕ Requiere recarga de núcleo | ✓ Direct / Failover / LB / Geo Pin en vivo |
| Aislamiento de Modo Corporativo | ✕ BD y config única compartida | ✕ Sin modo corporativo | ✓ BD, CA, RADIUS y ACLs separados |
| Shaper de Kernel y Firewall | ✕ Solo cuota en bytes | ✕ Solo cuota en bytes | ✓ HTB/TBF Mbps + nftables 3 niveles |
Lo que Otros Paneles Requieren Manualmente
- Escribir a mano JSONs de enrutamiento outbound Xray/sing-box y reiniciar núcleos en cada edición.
- Escribir scripts cron/bash personalizados para detectar nodos VPS upstream caídos y reescribir configuraciones.
- Configurar manualmente strongSwan, accel-ppp, RADIUS y nftables para routers y subredes corporativas.
Lo que Apium Cloud OS Ofrece Listo para Usar
- Cambio sin cortes por grupo entre Direct, Auto-Failover (15s), Load Balance (Even/Priority) y Selected Node.
- Aislamiento completo entre Cascade VPN y Corporate Gateway (BD, CA, ACLs y SIEM/Prometheus separados).
- Contabilidad de tráfico unificada, shaping HTB/TBF y split tunneling en los 4 protocolos.
5. Diagrama de Arquitectura: Cascada y Failover
El diagrama siguiente ilustra cómo interactúan en tiempo real los dispositivos cliente, el servidor de entrada Apium Cloud OS y los nodos de salida distribuidos en múltiples países:
Cómo Funciona
- 1. Punto de Entrada Único para Todos los Clientes: PCs Windows (SSTP nativo), routers de hardware (MikroTik/Keenetic vía L2TP/IPsec) y apps móviles/de escritorio (VLESS Reality / Hysteria 2) se conectan a una única IP/dominio estable del servidor de entrada Apium Cloud OS.
- 2. Aplicación en Kernel y Política de Grupo: Antes de reenviar cualquier paquete, el servidor de entrada aplica reglas
nftablesde grupo, límites de ancho de bandatcHTB/TBF y contabilidad de cuotas. - 3. Sondeo Continuo 15s y Ejecución de Modo: Cada 15 segundos, Apium sondea el RTT y la accesibilidad de todos los nodos upstream por país (p. ej., NL, DE, FI). En Auto-Failover, si NL se degrada o cae, el tráfico conmuta sin interrupciones a DE o FI. En Load Balance, las sesiones se distribuyen entre nodos (Even o Priority). En Selected Node, un grupo permanece fijado a un país específico, mientras que Direct sale localmente vía NAT.
Ventajas Clave
- Cero reconfiguración de clientes: Cambiar de país de salida o recuperarse de un VPS extranjero caído ocurre de forma transparente en el servidor sin tocar dispositivos cliente ni routers.
- Mejora de protocolo entre saltos: Incluso los routers L2TP/IPsec tradicionales o sesiones Windows SSTP sin cliente se encapsulan sobre enlaces upstream cifrados
Hysteria 2/VLESSentre países. - Aislamiento por grupo sin cortes: Diferentes departamentos o niveles de suscripción en el mismo servidor Apium pueden usar simultáneamente distintos países y modos de failover sin cortar sesiones activas.